

Фахівці урядової команди реагування на комп'ютерні надзвичайні події України CERT-UA, яка діє при Держспецзв’язку, зафіксували нову кібератаку хакерського угруповання UAC-0050. Цього разу зловмисники ціляться в державні установи та установи регіону.
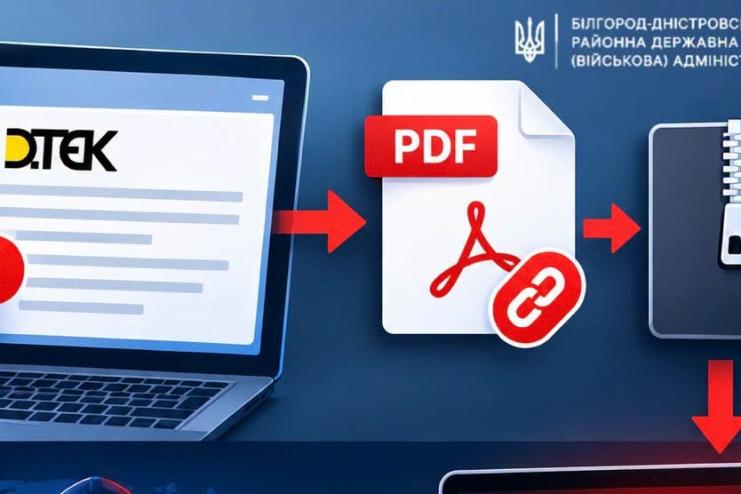
Для реалізації злочинної схеми 29 жовтня 2026 року хакери розпочали масову розсилку електронних листів нібито від імені бухгалтера компанії «ДТЕК Енерго». У повідомленнях фейкові відправники вимагають терміново погасити заборгованість за електроенергію.
Як працює схема шахраїв:
Отримавши прихований доступ до пристрою, хакери можуть викрадати персональні дані, зчитувати внутрішні документи та використовувати уражені комп'ютери для нових кібератак. Фахівці зазначають, що особливу увагу до таких повідомлень слід виявляти в умовах підвищених ризиків для енергетичної інфраструктури України.
Правила безпеки для жителів та організацій:
Пам’ятайте: ваша пильність — це захист особистих даних і безпека всієї інформаційної системи!
Слідкуйте за новинами від «Кут огляду»:
✅ у facebook (та запроси друзів!)
✅ у нашому Telegram-каналі
✅ в Instagram
На сайті 126 гостей та 0 користувачів